Risikovurdering med Bowtie
Tilbake til bloggen

Bowtie-modellen er et diagram som visualiserer sammenhengen mellom årsaken og konsekvensen av uønskede hendelser. Og ikke minst viser den hvor mange ulike årsaker og konsekvenser en hendelse kan ha.
Over ser vi et eksempel på et Bowtie-diagram. Den tradisjonelle Bowtie-analysen består av en uønsket hendelse (i midten) kombinert med mulige årsaker og konsekvenser av denne hendelsen. Sikringstiltakene i Bowtie-analysen er på plass for å redusere årsaken (sannsynligheten) eller utfallet (konsekvensen).
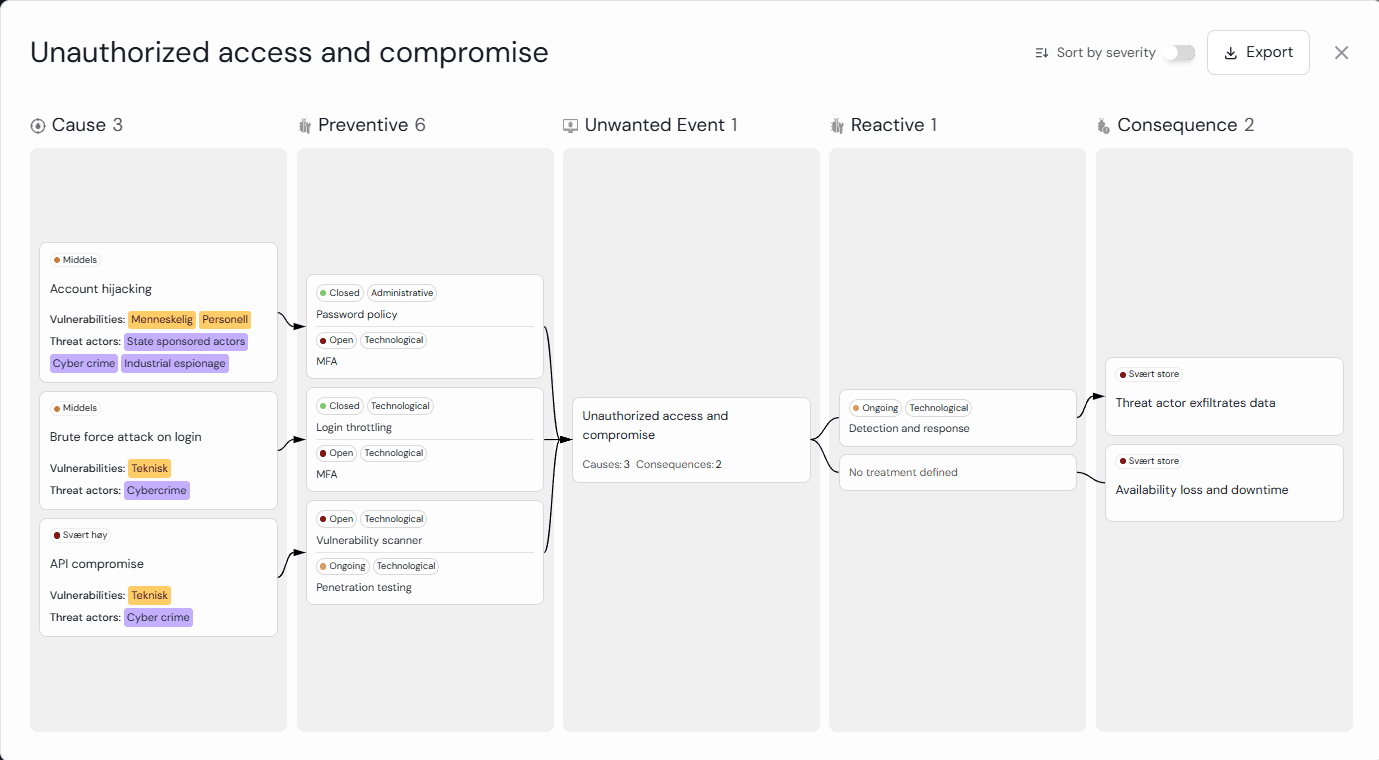
Eksempel på en forenklet Bowtie-modell for å visualisere uautorisert tilgang og kompromittering.
Bowtie i Cyrigo-plattformen
Bowtie-modellen brukes på en innovativ måte i risikostyring på vår plattform. Du kan opprette mange Bowtie-diagrammer per risikovurdering, gjenbruke tiltakene, hente ut enkeltvise risikoer og arbeide med individuelle årsaker/konsekvenser. Du kan også gjøre en kost-nytte-analyse, noe som muliggjøres av vår Bowtie-metode. Risikoene fra Bowtie-metoden hentes ut, plasseres i risikomatrisen og legges inn i et felles risikoregister.
I Cyrigo-plattformens risikoanalyse identifiserer og vurderer du cyberrisikoen. Formålet med risikoanalysen er å identifisere uakseptabel cyberrisiko slik at du kan iverksette risikoreduserende tiltak.
Beste praksis innen informasjonssikkerhet (ISO/IEC 27005) definerer risikoscenariet som en kombinasjon av verdier, sårbarhet, trusler, sikkerhetstiltak og konsekvenser. Risikoanalysen i Cyrigo-plattformen kombinerer veletablerte risikovitenskapelige konsepter og moderne programvarefunksjonalitet. Vi har utviklet en innovativ og forskningsbasert metode for risikostyring innen cybersikkerhet. I verktøyet kan komponentene i analysen ha mange tilknytninger.
Metodene for risikovurdering i Cyrigo-plattformen, kombinert med fleksibiliteten til Bowtie-analysen, gjør risikoanalysen i plattformen til markedets mest moderne!
Du kan se utgangspunktet for risikovurderingen i Cyrigo-plattformen på det første bildet nedenfor (skjermbilde fra programvaren). Her starter du med å identifisere uønskede hendelser, for deretter å jobbe deg gjennom hvorfor dette kan skje og hvilke konsekvenser det kan få.
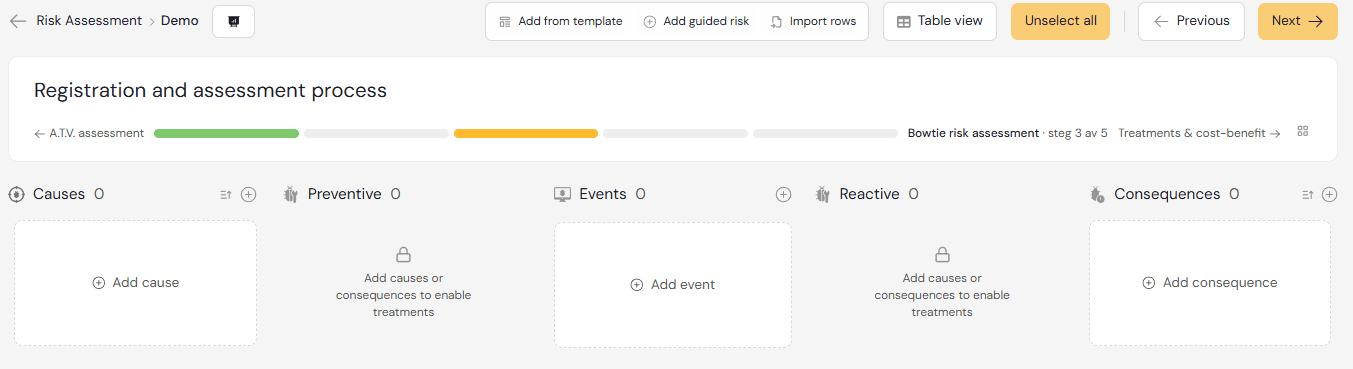
Utgangspunktet for risikovurderingen. Dine valgmuligheter er
Start fra en tom vurdering og bygg direkte
Legg til fra en eksisterende mal for omfanget av din risikovurdering
Bruk veiviseren for risikovurdering til å utforme den første risikoen
Har du eksisterende risikovurderinger som du ønsker å importere til et fungerende verktøy for risikostyring? Bruk radimportøren, den viser deg hvordan du enkelt konverterer eksisterende risikovurderinger fra Excel-ark eller rapporter til fungerende Bowtie-analyser.
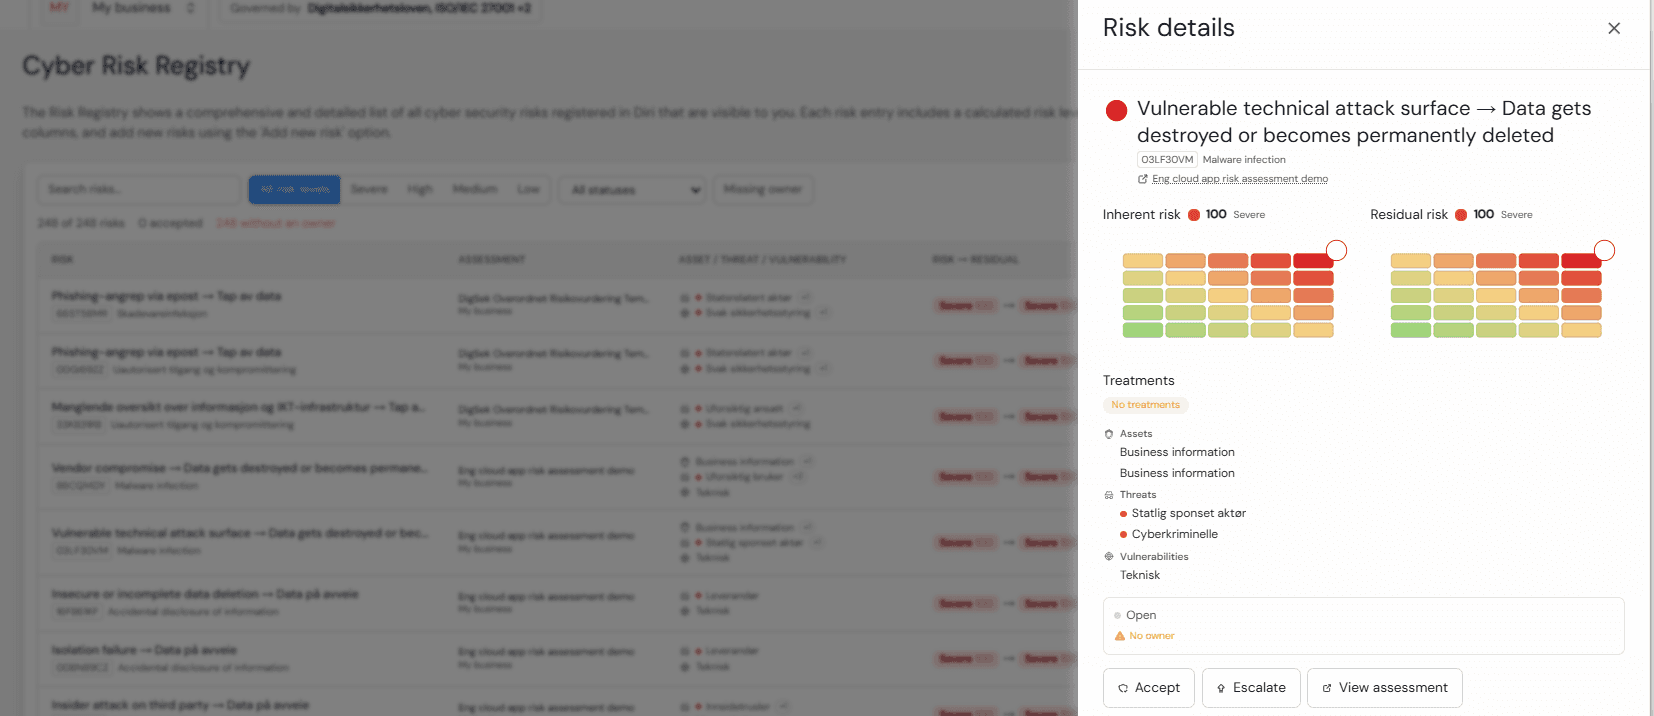
Cyrigo-plattformen tilbyr omfattende og søkbare registre over risikoer, verdier og tiltak.

Risikomatrisen og kost-nytte-analysen visualiserer sikkerhetstiltakene dine for en dyptgående sikkerhetsanalyse. Kontrollmatrisen gir mulighet for detaljert dypdykk og gir betydelig åpenhet i din sikkerhetsevaluering.
Hvis du vil vite mer om de ulike komponentene i Cyrigo-plattformens risikovurdering, finner du informasjon om dette på vår brukerstøtte. Du kan også lese mer om å gjenbruke komponenter og å koble mange hendelser til én årsak og mange konsekvenser til én hendelse.
Tilbake til bloggen